
Pass Tech v3.0.0
Passwort-Tresor, zu 100 % lokal. Ihre Geheimnisse verlassen Ihr Telefon nie.
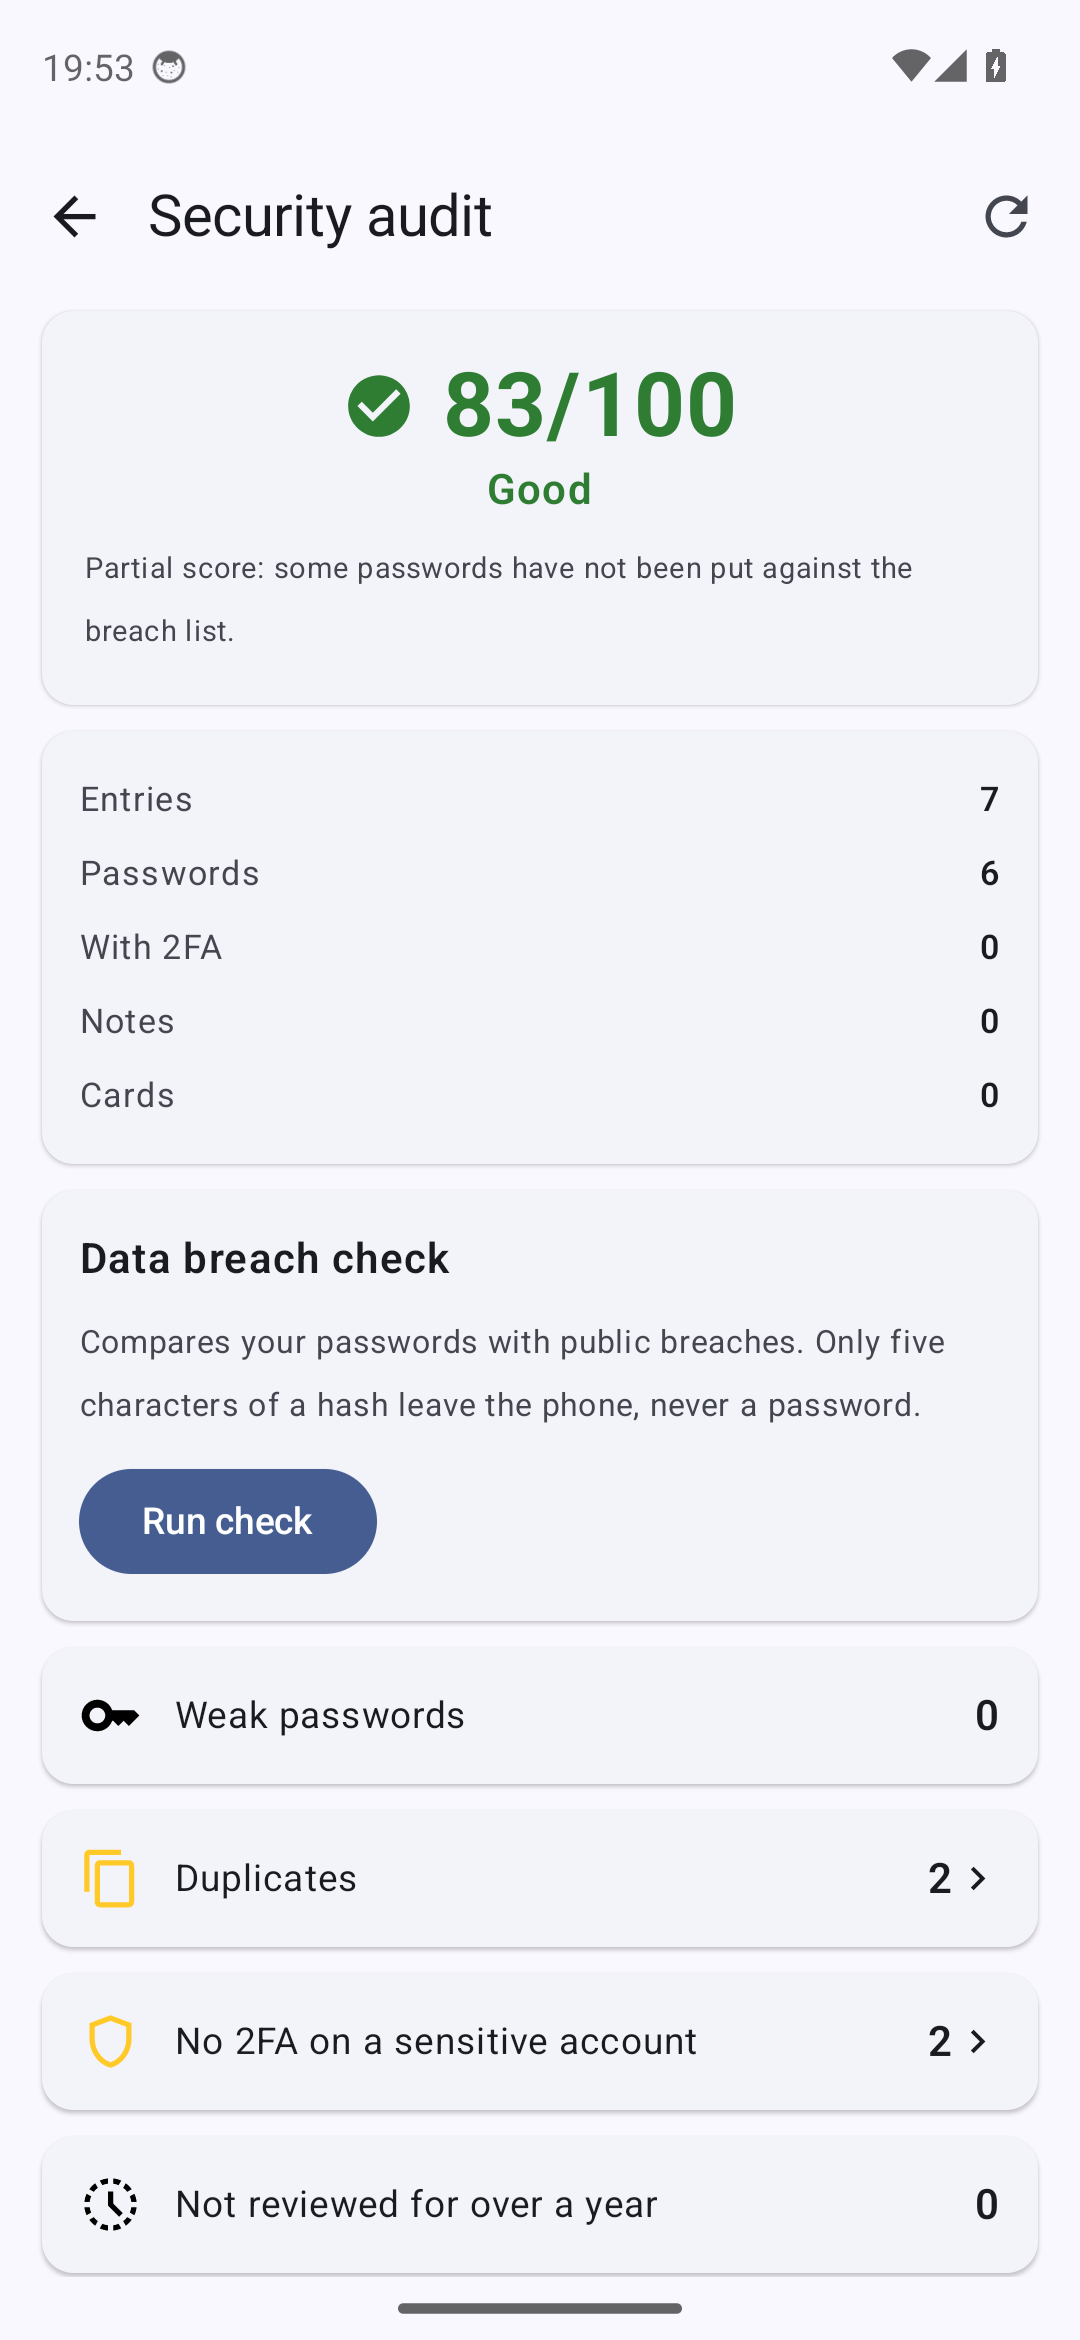
Sicherheitsaudit — 8 Befunde behoben (v3.0.0)Sie kommen von Version 2.x? Die 3.0 ist eine vollständige Neuentwicklung in Kotlin und eine andere Anwendung: Sie wird neben der alten installiert, nicht darüber. Ihr bisheriger Tresor wird nie angetastet.
So wechseln Sie: Exportieren Sie in der 2.x ein verschlüsseltes Backup .ptbak; installieren Sie die 3.0, legen Sie Ihren Tresor an, importieren Sie die Datei; prüfen Sie, ob alles da ist; und entfernen Sie erst danach die alte Anwendung.
Die 3.0 erfordert Android 8.0 oder neuer. Läuft Ihr Telefon mit Android 7, bleiben Sie bei der 2.7.1: Sie bleibt aus diesem Grund herunterladbar, erhält aber keine Aktualisierung mehr.
Warum Pass Tech
Ein Passwortmanager ohne Cloud, ohne Konto, ohne Server — wirklich.
AES-256-GCM (AEAD)
NIST SP 800-38D, zufällige 96-Bit-Nonce, AAD gegen Downgrades. Ersetzt AES-CBC + HMAC.
Argon2id
RFC 9106, OWASP-Parameter 2024 (m = 19 MiB, t = 2). Resistent gegen GPU/ASIC. Ersetzt PBKDF2.
An die Hardware gebundener Schlüssel
Der Sicherheitschip ist an jedem Versuch beteiligt: ein HMAC-SHA256, berechnet im Keystore, mit einem Schlüssel, der ihn nie verlässt. Anderswohin kopierte Dateien lassen sich nicht angreifen.
Hardware-Biometrie
Schlüssel an den Android-Keystore gebunden, Entsperren per Gesicht/Fingerabdruck.
Schutz vor Brute-Force
Schrittweise Sperre nach 5 Fehlversuchen (30 s → 30 min).
Bildschirmfotos blockiert
FLAG_SECURE aktiv, keine Vorschau in der App-Übersicht.
Automatisches Sperren
Einstellbare Sperre + Löschen des Schlüssels aus dem RAM.
Sichere Zwischenablage
Automatisches Löschen + Flag IS_SENSITIVE (Android 13+).
HIBP mit k-Anonymität
Optionale Prüfung auf Datenlecks, nur 5 Zeichen des SHA-1 werden gesendet.
3 Eintragstypen
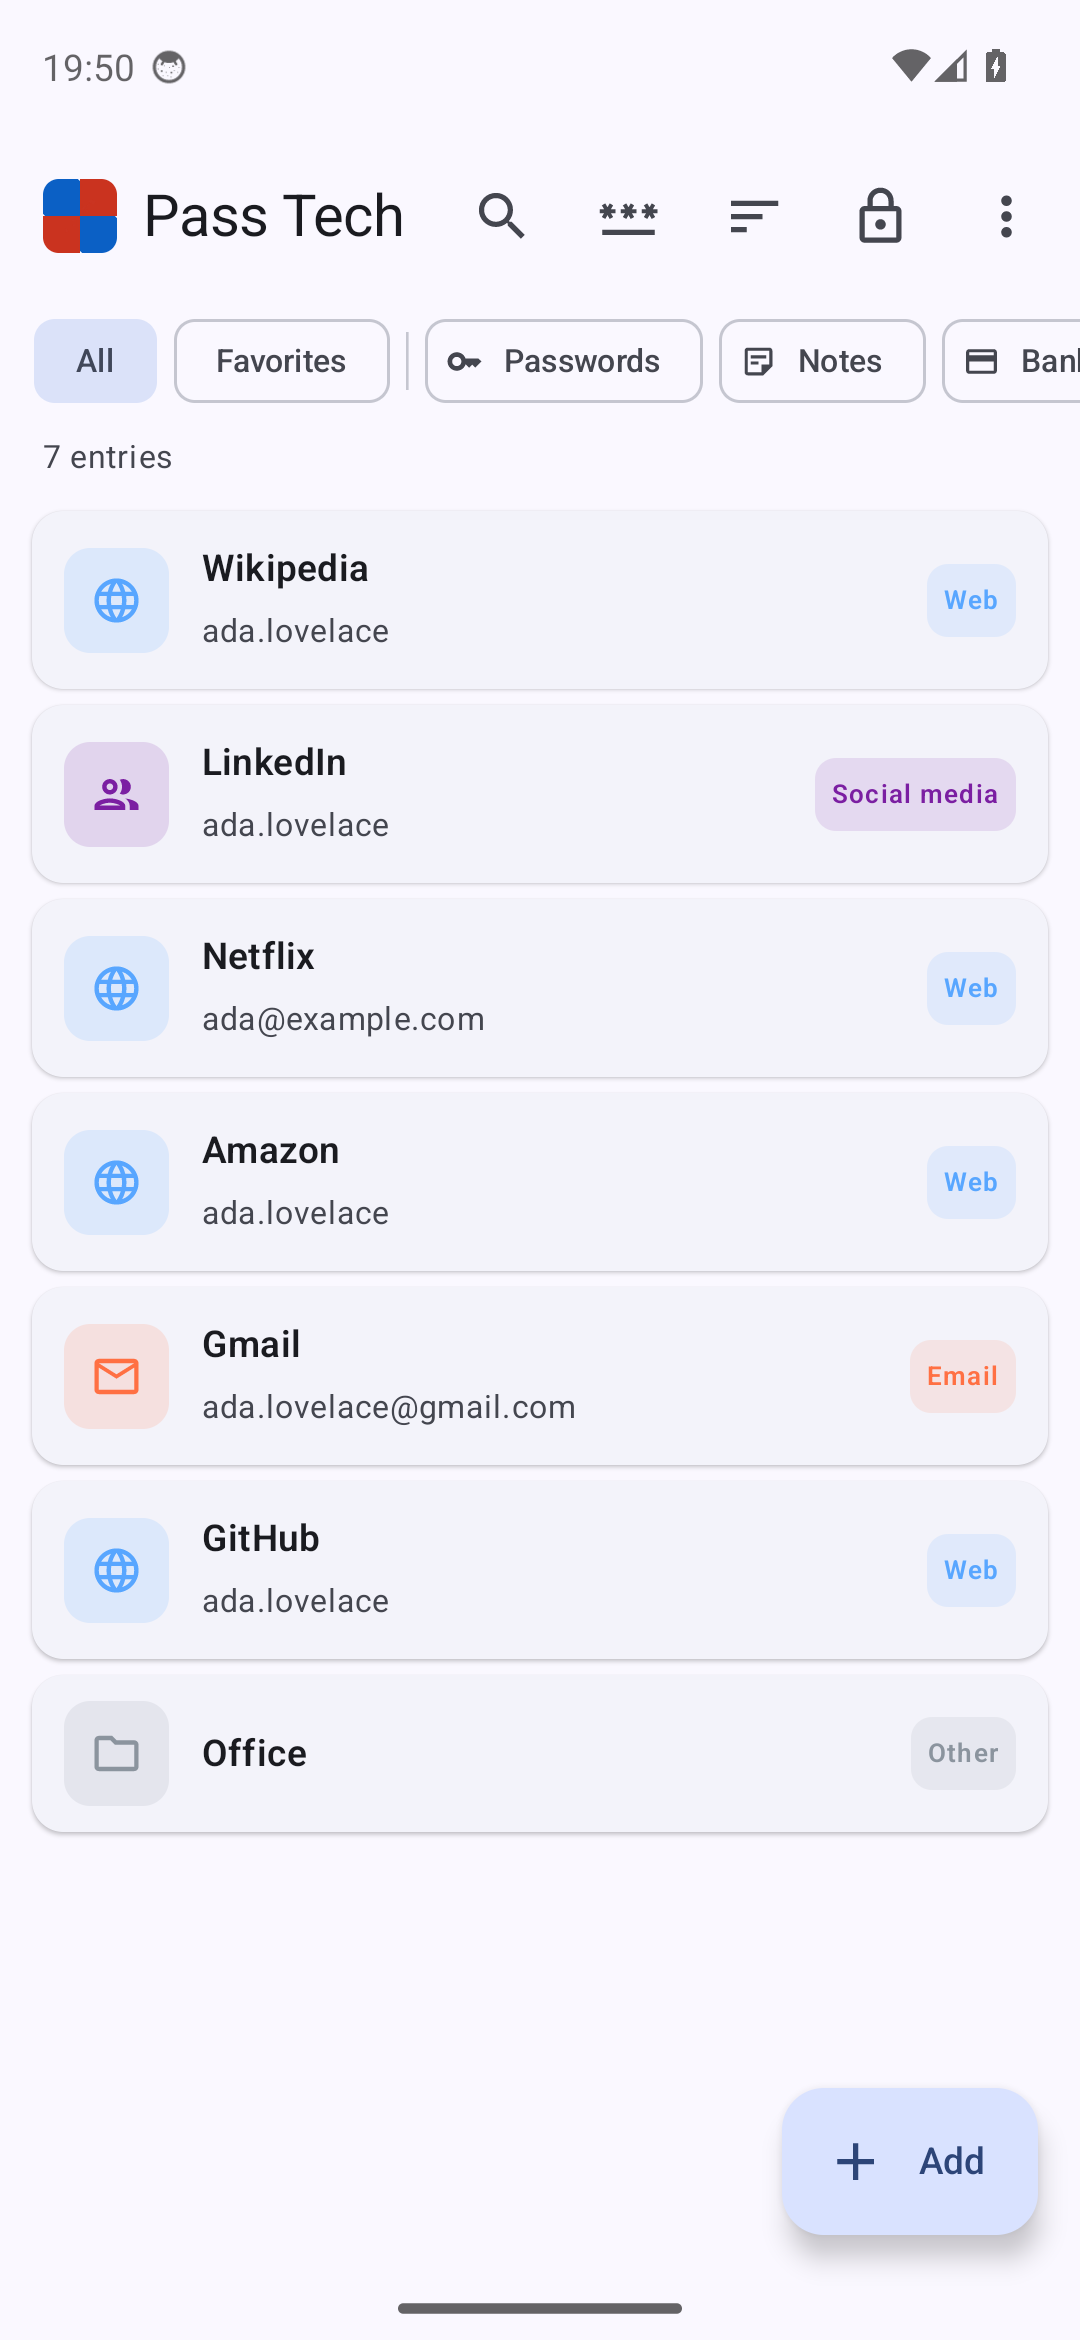
Passwörter + TOTP-2FA + Bankkarten + Notizen.
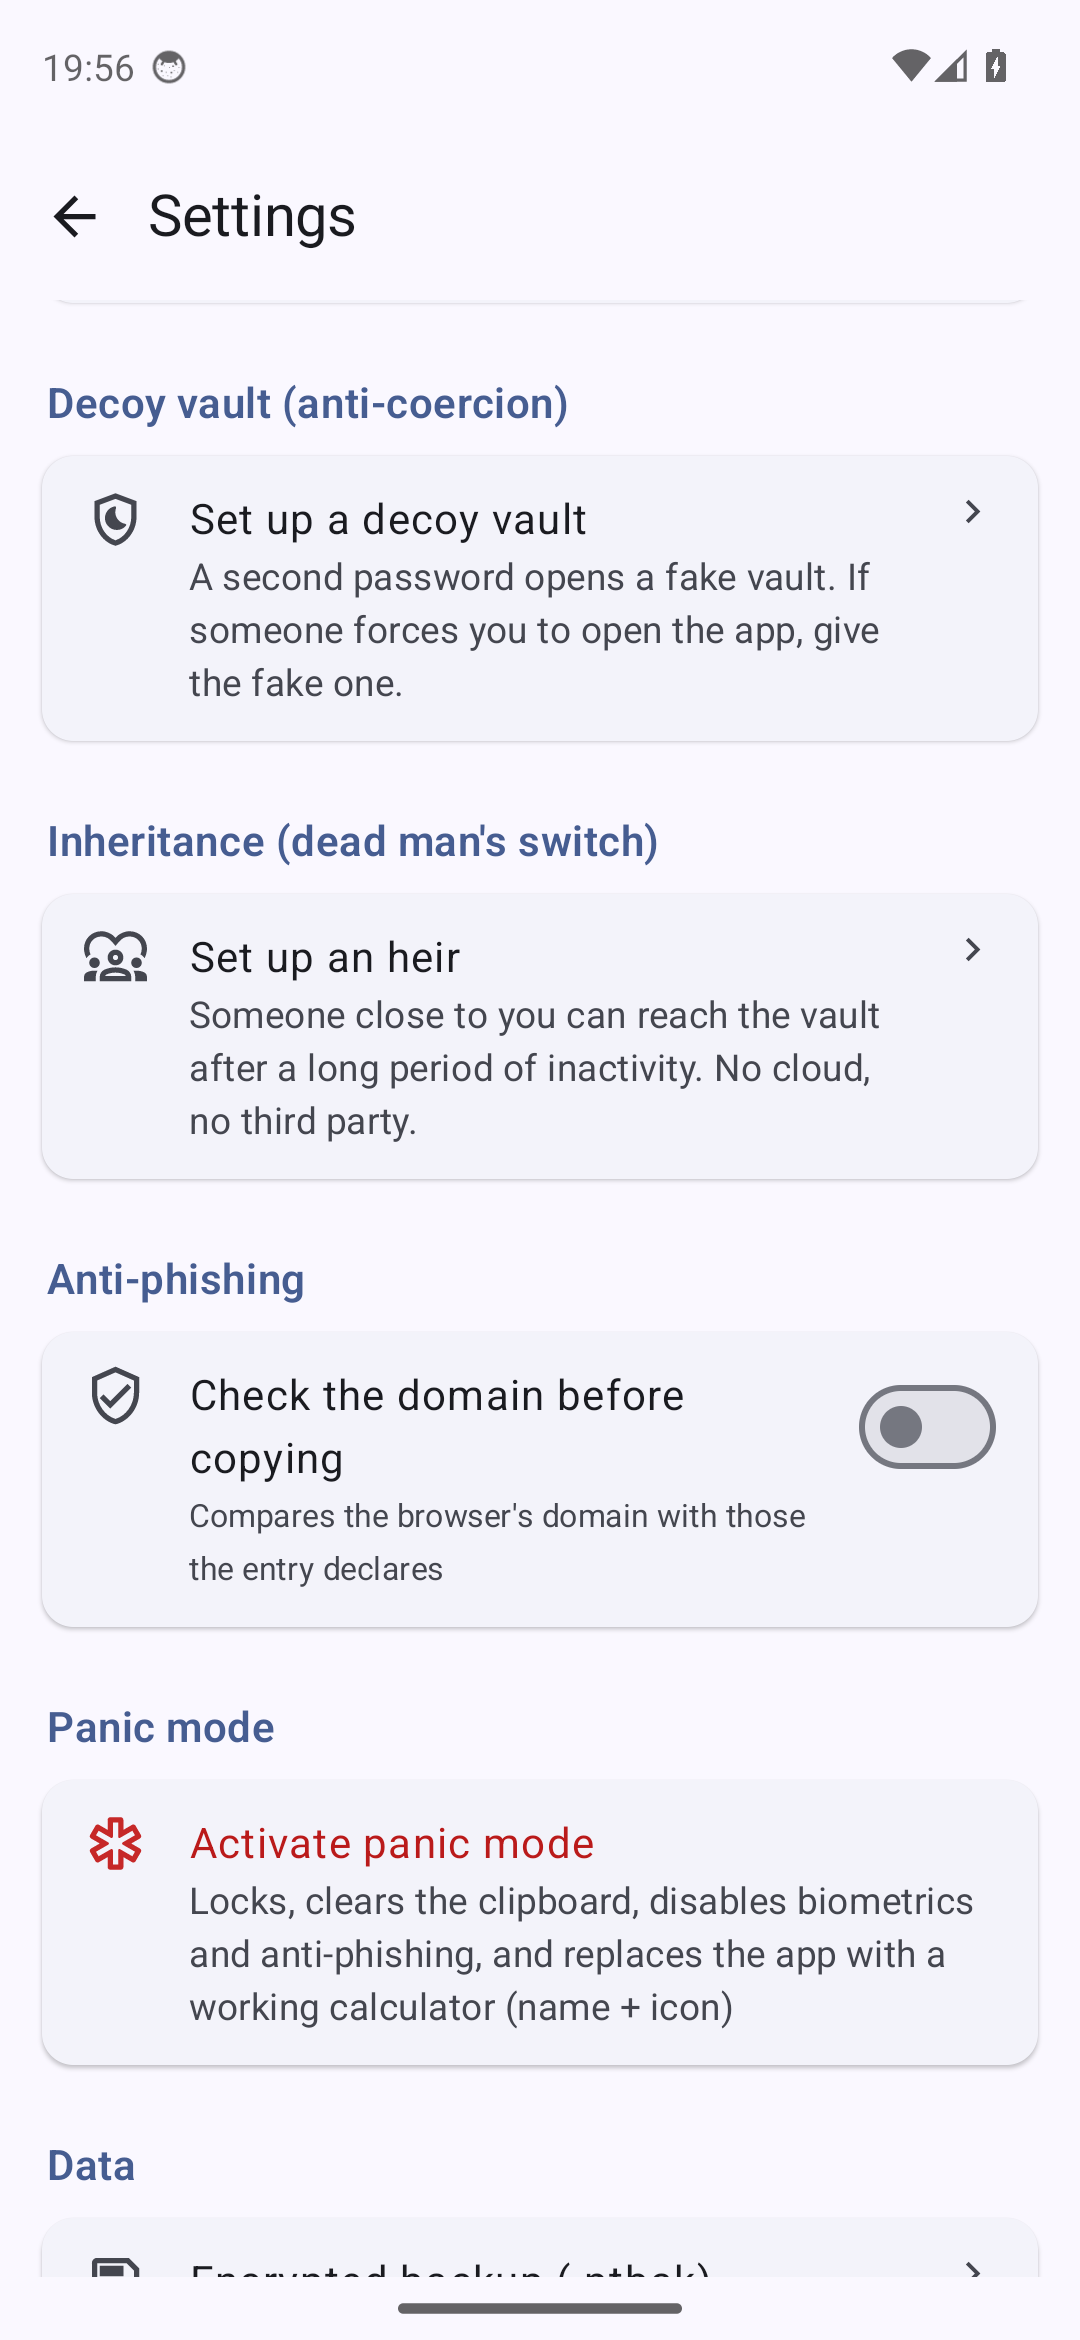
Schein-Tresor
Ein zweites Passwort öffnet einen anderen Tresor. Drei gleich große Plätze: Die Dateien verraten nicht, wie viele davon belegt sind.
Panikmodus
Sperre + Leeren der Zwischenablage + die App wird zu einem echten Rechner (Name, Symbol, Bildschirm). Zurück: 2 s lang auf die Anzeige drücken.
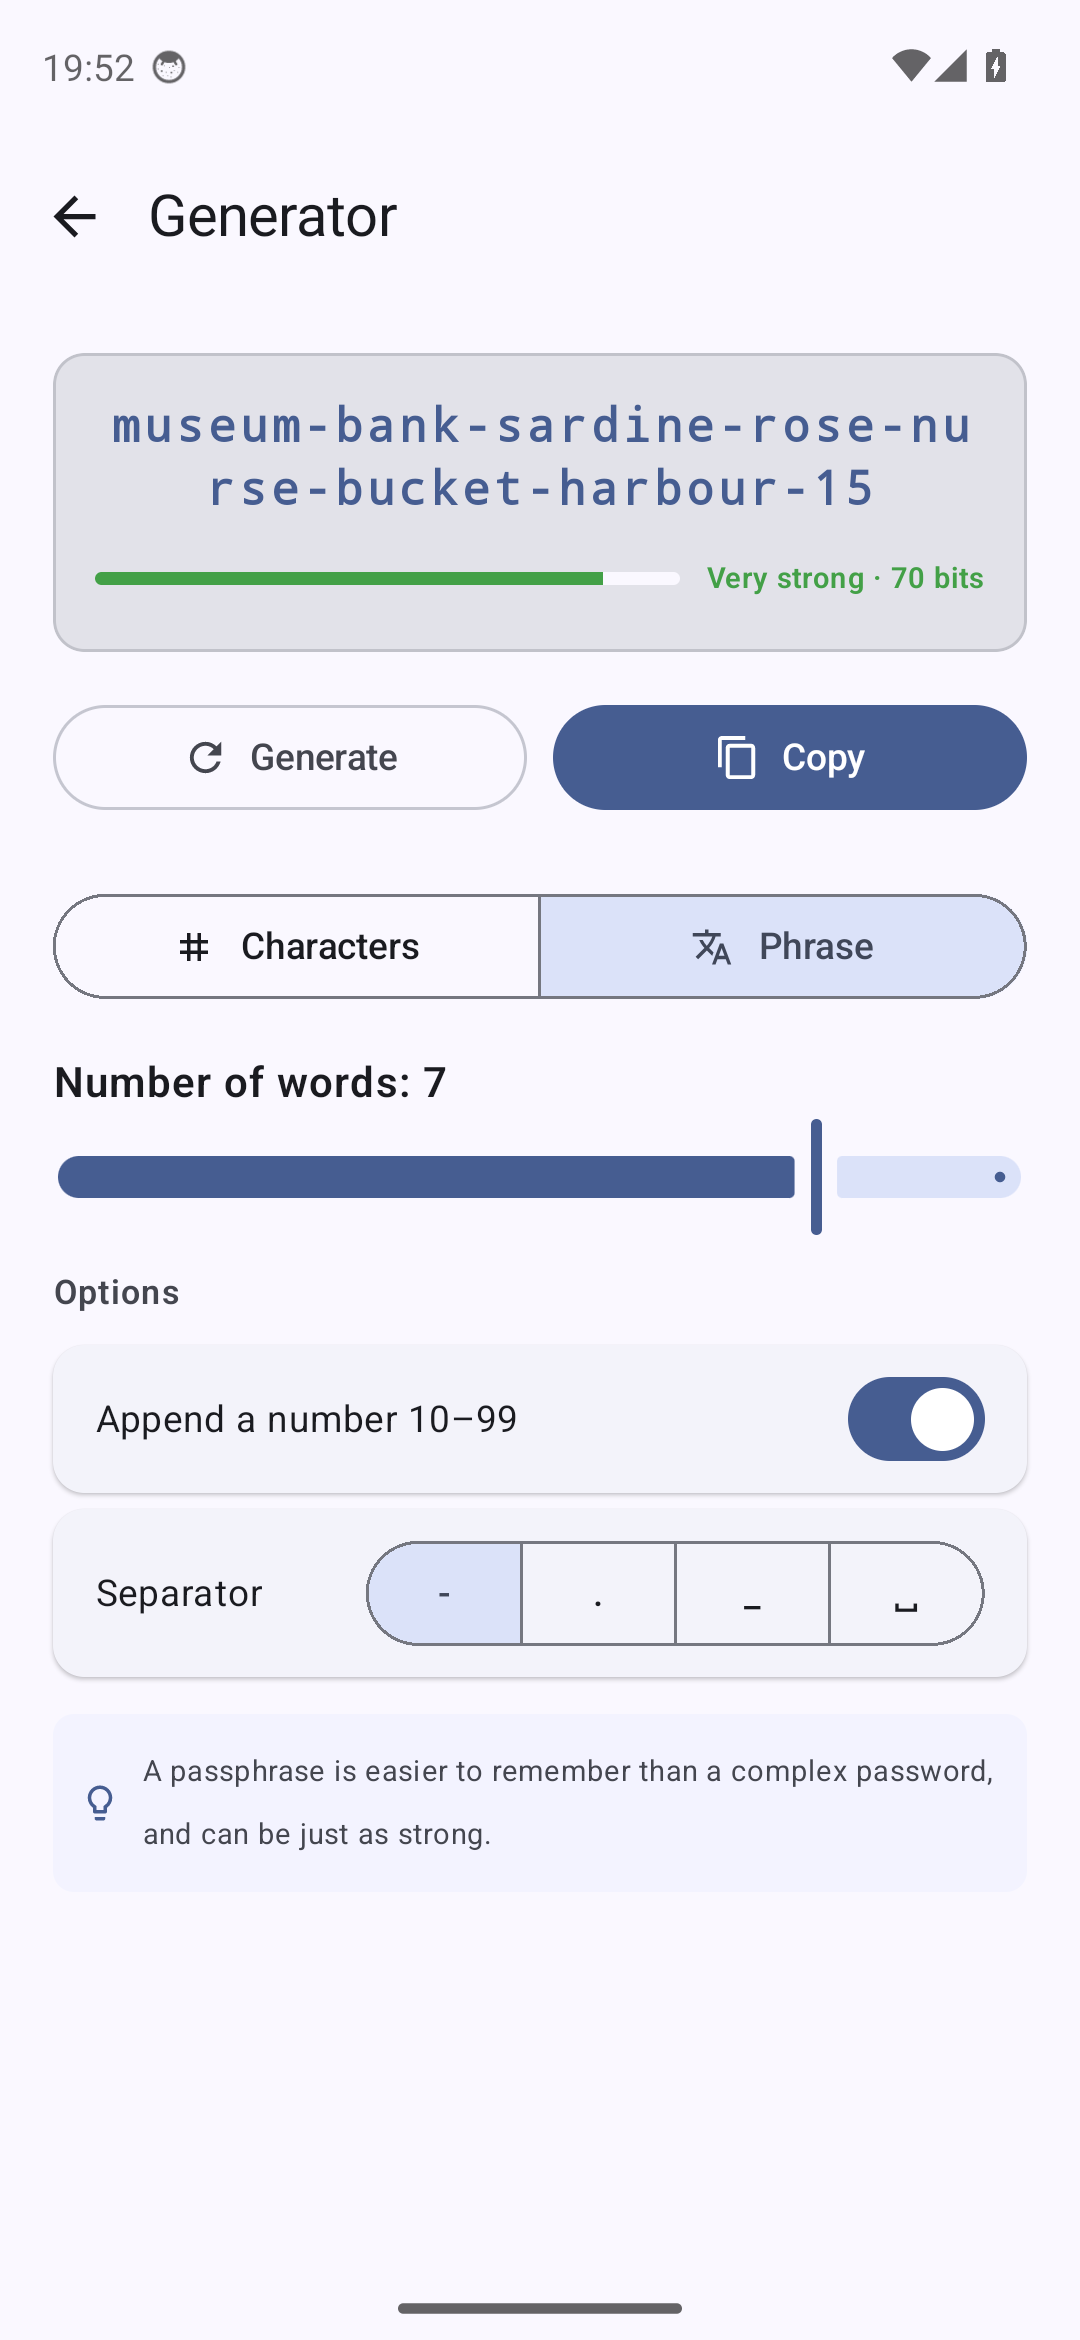
Passphrase
Eine Folge von Wörtern, gezogen in der Sprache der App: renard-cloche-violet-soleil-7. Leicht zu merken, genauso sicher.
Nachlass
Eine nahestehende Person erhält nach längerer Untätigkeit Zugriff auf den Tresor. Digitales Testament, zu 100 % lokal.
Fünf Sprachen
Französisch, Englisch, Deutsch, Italienisch, Spanisch — wählbar in den Einstellungen, unabhängig von der Sprache des Telefons. Datenschutzerklärung und Nutzungsbedingungen inbegriffen.
Phishing-Schutz pro Domain
Prüft vor dem Kopieren die Domain des Browsers. Warnt bei Typosquatting und gefälschten Seiten.
Bildschirmfotos
Radikaler Datenschutz
Pass Tech geht mit vier neuartigen Schutzfunktionen über klassische Passwortmanager hinaus.
Schein-Tresor — glaubhafte Abstreitbarkeit, und ihre Grenzen
Richten Sie ein zweites Passwort ein, das einen anderen Tresor mit eigenen Einträgen öffnet. Zwingt Sie jemand, die App zu öffnen (Grenze, Kontrolle, Diebstahl, Überfall), geben Sie dieses Passwort an. Hier steht, was tatsächlich garantiert ist und was nicht:
- Drei Plätze bestehen ab dem ersten Start, bevor Sie irgendetwas angelegt haben. Alle drei sind gleich groß und werden auf dieselbe Weise geschrieben.
- Unbenutzte Plätze enthalten Zufallsdaten, verschlüsselt unter einem Schlüssel, der nirgends existiert — weder Sie noch wir werden sie je öffnen können. Darin gibt es nichts zu finden, weil nichts darin ist.
- Die Dateien bleiben gleich groß, auch wenn die geöffnete Sitzung den Schlüssel der anderen nicht hat. Das ist der Punkt, der die meiste Arbeit gekostet hat: Hinter den Chiffretext werden Zufallsbytes angehängt, und beim erneuten Lesen findet das Authentifizierungs-Tag die Grenze wieder. Nichts in den Namen, den Größen oder den Bytes verrät, wie viele Plätze belegt sind.
- Der Schein-Tresor schreibt nie in den echten Tresor. Ihn zu öffnen, zu füllen oder Einträge darin zu löschen, lässt die anderen Plätze unberührt.
- Biometrie und Schein-Tresor schließen einander aus, und die App setzt das durch: Ein Fingerabdruck würde direkt den echten Tresor öffnen und den Schein-Tresor damit genau in der Situation aushebeln, für die er existiert.
- Was NICHT garantiert ist, steht schwarz auf weiß geschrieben. Die Zahl der freien Plätze lässt sich in der App abzählen, von jemandem, der Ihr entsperrtes Telefon in der Hand hält: Das Einrichten eines Schein-Tresors belegt einen Platz, und die App sagt es, wenn keiner mehr frei ist. Bei drei Plätzen lässt sich dieser Mangel nicht schließen — jede Art, die Ablehnung zu verbergen, bringt ihn früher zum Sprechen, nicht später. Er wird gebremst wie ein falsches Passwort und ist als R6 im Bedrohungsmodell ausgewiesen.
- Und vor allem: Wer weiß, dass es diese App gibt, weiß, dass es einen zweiten Tresor geben kann. Das ist öffentlich, und gewollt. Glaubhafte Abstreitbarkeit schützt vor einer Durchsuchung, nicht vor Wissen.
Panikmodus — drei Schutzmaßnahmen mit einem Tippen
- Sofortige Sperre des Tresors, Schlüssel aus dem Speicher gelöscht
- Leeren der Zwischenablage, und der Fingerabdruck wird entschärft: Zum erneuten Öffnen ist das Master-Passwort nötig
- Die App wird im Launcher zu einem echten Rechner: Name, Symbol und Startbildschirm. Er rechnet wirklich — eine leblose Fassade wäre genauso verräterisch.
- Zurück: 2 Sekunden lang auf die Anzeige des Rechners drücken (das Ergebnisfeld). Solange die Tarnung aktiv ist, ist das der einzige Weg zu Ihrem Tresor — merken Sie ihn sich. Name und Symbol stellen Sie danach in den Einstellungen vollständig wieder her.
Nachlass — digitales Testament, zu 100 % lokal
Richten Sie ein eigenes Passwort für eine nahestehende Person ein (Partner, Kind, Testamentsvollstrecker). Nutzen Sie die App N Tage lang nicht (standardmäßig 90, einstellbar von 30 bis 365) + 7 Tage Nachfrist, erscheint auf dem Entsperrbildschirm die Option „Erbenzugang“.
- Separate verschlüsselte Momentaufnahme, unter einem anderen Schlüssel als dem des Tresors: Dieselbe Passphrase am selben Platz ergibt nicht denselben Schlüssel, eine an die Stelle der anderen gesetzte Datei öffnet also nichts
- Melden Sie sich während der Nachfrist wieder an, wird der Zähler zurückgesetzt
- Das Erben-Passwort wird nie gespeichert und kann nicht wiederhergestellt werden — Sie geben es Ihrem Erben auf sicherem Weg weiter (mündlich, im Testament, im Bankschließfach)
- Keine Cloud, keine vertrauenswürdige dritte Stelle — anders als die „Emergency Access“-Funktionen der Konkurrenz, die über deren Server laufen
Phishing-Schutz pro Domain — Prüfung vor dem Kopieren
Bevor ein Passwort oder ein 2FA-Code kopiert wird, prüft Pass Tech, ob der Browser im Vordergrund tatsächlich die Domain des Eintrags anzeigt. Versucht eine bösartige Seite, Sie zu täuschen (Typosquatting wie paypaI.com, gefälschte Seite paypal-secure.evil.com), erscheint eine Warnung mit den verglichenen Domains.
- 9 unterstützte Browser: Chrome, Firefox, Brave, Edge, Opera, Vivaldi, Samsung Internet, DuckDuckGo, Fenix
- Erkennung von Typosquatting über die Levenshtein-Distanz (Schwelle ≤ 2)
- Legitime Subdomains werden akzeptiert (
login.example.com↔example.com) - Eigener Android-Bedienungshilfe-Dienst, strikt auf die deklarierten Browser beschränkt — keine andere App wird gelesen
- Ein Eintrag kann mehrere Adressen angeben. Nur die Stammdomain, flüchtiger Speicher, Aktualitätsfenster von 15 s — danach sagt die App, dass sie nicht prüfen konnte; sie sagt nie, dass alles in Ordnung ist. Kein Protokoll, kein Netzwerkverkehr nach außen.
- Jederzeit in den Android-Einstellungen abschaltbar
Offener Quellcode
Bei einem Passwortmanager ist eine unabhängige Prüfung des Codes unverzichtbar. Pass Tech ist unter der Lizenz Apache 2.0 veröffentlicht — Sie können ihn selbst lesen, prüfen und kompilieren.